| Security Fundamentals |
Social EngineeringPHISHINGPHISHING
Ce type d’attaque est très fréquent via email
Le mail semble venir d’une banque, site de e-Commerce ou autre institution très connu: on vous miroite une belle affaire, mais en fait c’est un leurre pour récolter des informations capitales: carte de crédit, numéro de compte bancaire, etc. pour vérification
Ne jamais fournir vos données financières via le net sauf (paypal, achat en ligne, etc.) Other names for PhishingSpear Phishing : Quand la victime est une cible connue (attaque contre les Démocrates aux USA)Pharming : l’attaque vise à vous diriger vers un site web populaire, qui en fait est un leurre Par mail, par SMS, par messagerie instantanée, sur les réseaux sociaux ou par téléphone, le phishing n'épargne personne. Apprenez à déjouer les pièges et à signaler aux autorités les tentatives d'escroquerie que vous recevez. L'hameçonnage – ou phishing en anglais – est une escroquerie qui porte bien son nom. Des cyber-délinquants se font passer pour un organisme officiel comme la Sécurité Sociale, le Centre des impôts, la Caisse d'Allocations Familiale, une entreprise sérieuse comme un fournisseur d'accès à Internet, un opérateur mobile ou encore un transporteur comme Colissimo ou UPS, par exemple. Ils vous font parvenir par mail ou par messagerie électronique un message vous invitant à mettre à jour des données ou à vous identifier pour résoudre un problème technique et débloquer une situation. Pour vous berner, le message arbore logo et mentions légales pratiquement ou totalement similaires à celle du supposé expéditeur. Sauf que le bouton ou le lien inclus dans la missive sur lequel vous devez cliquer vous conduit tout droit vers un piège destiné à vous extorquer, sans que vous ne le sachiez, des informations personnelles ou professionnelles comme des identifiants, des mots de passe, des numéros de cartes bancaire, etc. Le but : usurper ensuite votre identité à l'aide des informations que vous avez fourni pour vider votre compte en banque, effectuer des achats en votre nom ou encore, prendre vos données en otage et demander une rançon. Si les entreprises sont particulièrement visées par ces attaques, le commun des internautes reste une cible de choix pour les tentatives de phishing. Le boom du télétravail depuis le début de la pandémie liée à la Covid-19 fragilise encore un peu les barrières contre cette escroquerie. Le réseau domestique de la maison ne profite pas forcément des mêmes mesures de sécurité que celui d'une entreprise. Les tentatives de phishing ont ainsi plus de chance d'aboutir. Les fausses invitations à rejoindre une réunion en visioconférence, les escroqueries à la livraison de colis, la fraude au compte personnel de formation… les pirates ne manquent jamais d'imagination pour fondre leurs arnaques dans le contexte. Le principe du phishing est en fait simple : il se rapproche de celui de la pêche – d'où son nom. On tend un hameçon au hasard, et on voit quel poisson va mordre en se laissant berner. Heureusement, il existe plusieurs moyens de déceler les tentatives d'hameçonnage. Ensuite, il ne restera plus qu'à signaler l'arnaque pour éviter que d'autres ne se fassent avoir. Comment identifier une tentative de phishing ?Le diable se niche dans les détails, c'est bien connu. Cela vaut aussi pour les tentatives de phishing. Parfois grossières et faciles à repérer, d'autres se font plus subtiles. Voici comment les repérer.
Faire preuve de bon sensOn vous informe d'un remboursement inattendu auquel vous auriez droit et qu'il suffit simplement de vous identifier pour débloquer le versement ? Il y a peu de chances que cette information soit vraie. Les organismes de services publics tels que la CAF, les impôts, l'URSSAF ou encore la CPAM (Caisse primaire d'assurance maladie ou Sécurité sociale) ne demandent jamais ni par mail ni par toute autre messagerie électronique de vous identifier pour procéder à un virement. Ils possèdent déjà toutes vos coordonnées. Et vous ne manquerez pas de recevoir un courrier, postal celui-ci, sitôt le moindre problème détecté. Quand c'est trop beau pour être vrai… c'est que c'est le cas !
Vérifier l'orthographeLes tentatives de phishing s'inspirent généralement de courriers officiels. Néanmoins, les pirates résident rarement en France et maîtrisent encore moins toutes les subtilités de la langue de Molière. Lisez attentivement le contenu des messages censés provenir de votre banque, de votre mutuelle ou d'un service public. Surveillez l'orthographe, la grammaire, la syntaxe, les majuscules, etc. À la moindre faute détectée, la moindre tournure de phrase alambiquée ou sans queue ni tête, vous pouvez être sûr qu'il s'agit d'une tentative d'hameçonnage.Vérifier l'expéditeurSi vous avez reçu un message douteux par mail, jetez un oeil à l'adresse de l'expéditeur et plus particulièrement au nom de domaine utilisé (la partie de l'adresse email située après le @). Si elle se termine par gmail.com, live.com, outlook.com, yahoo.fr ou par tout autre service de mail grand public de ce type, il s'agit d'un mail frauduleux. Tous les organismes officiels disposent de leur propre nom de domaine. Idem pour les entreprises. Toute société sérieuse qui dispose d'un site Web ou d'un service en ligne possède aussi un nom de domaine associé.Vérifier les liens contenus dans les mailsLes mails de tentative de phishing contiennent la plupart du temps des boutons ou des liens à cliquer pour vous rediriger vers une page Web. Avant de cliquer dessus (si vous utilisez un ordinateur), passez simplement le pointeur de la souris sur ce fameux lien. L'adresse complète du lien s'affiche en bas à gauche de la fenêtre du navigateur. Si elle ne semble pas correspondre à une adresse Web officielle, c'est qu'il s'agit bel et bien d'un mail frauduleux. Malheureusement, cette méthode ne fonctionne pas sur les smartphones ou les tablettes. Méfiez-vous également des adresses Internet raccourcies qui commencent par exemple par bit.ly, ow.ly, tinyurl.com, etc. Jamais votre banque, un organisme officiel ou un service public ne recourt à ces dispositifs permettant de résumer une adresse Internet très longue à quelques caractères seulement. Vous pensez avoir reçu une tentative d'hameçonnage ? Vous pouvez vérifier que vous avez vu juste grâce à plusieurs sites Web spécialisés dans la traque de ces agissements. Et pour éviter que d'autres personnes moins scrupuleuses que vous ne se fassent avoir, signalez l'escroquerie. Plusieurs plateformes permettent d'informer les autorités d'une attaque de ce type. https://cert.tg/ Vérifier si l'attaque a déjà été repérée Le Gouvernement a mis un place un site Web spécialement dédié à la cybermalveillance. Il permet de consulter les dernières tentatives de phishing et autres escroqueries en ligne repérées et d'y faire face. Vous pouvez également y trouver de l'aide si vous pensez avoir été victime d'un acte de cybermalveillance. Un diagnostic gratuit en ligne vous est délivré. https://www.cybermalveillance.gouv.fr/blog/cybermenace Le site Phishing Initiative proposé par Orange Cyberdéfense, une filiale de l'opérateur historique, permet quant à lui de vérifier immédiatement si le site Web d'où émane la menace est déjà identifié comme malveillant. Il suffit de saisir son adresse dans le champ dédié, de cocher la case Je ne suis pas un robot et de valider d'un clic sur signaler. Si le site est légitime, vous serez immédiatement prévenu. En revanche, s'il est considéré comme trompeur, il sera automatiquement signalé afin d'être bloqué. https://phishing-initiative.eu/contrib/ Signaler un site trompeur Le ministère de l'Intérieur propose un dispositif simple pour signaler une tentative de phishing avec Internet-Signalement. Rendez-vous sur ce site Web avec votre navigateur habituel puis cliquez sur le bouton Signaler. https://www.internet-signalement.gouv.fr/PharosS1/SPOOFINGCette attaque peut être Human-based ou Software-basedIl y a un désir de cacher sa vraie identité: Adresse IP Adresse MAC Adresse Email Exemple: vous recevez un email qui prétend venir d’une source qui ne l’est pas en réalité IMPERSONATIONC’est une attaque de type Human-based ou le pirate prétend être la personne qu’il n’est pasExemple: vous recevez un appel qui prétend venir de la Direction Informatique et qui vous demande de confirmer votre mot de passe HOAX C’est une attaque Email-based ou Web-base Vise à tromper une victime pour qu’elle supprime d’importants fichiers sur son ordinateur On peut vous tromper de cliquer ici pour supprimer un virus Ce type d’attaque exploite l’ignorance : vous devez savoir que c’est à votre antivirus de vous adresser de telles requêtes SHOULDER SURFINGC’est une attaque de type Human-based 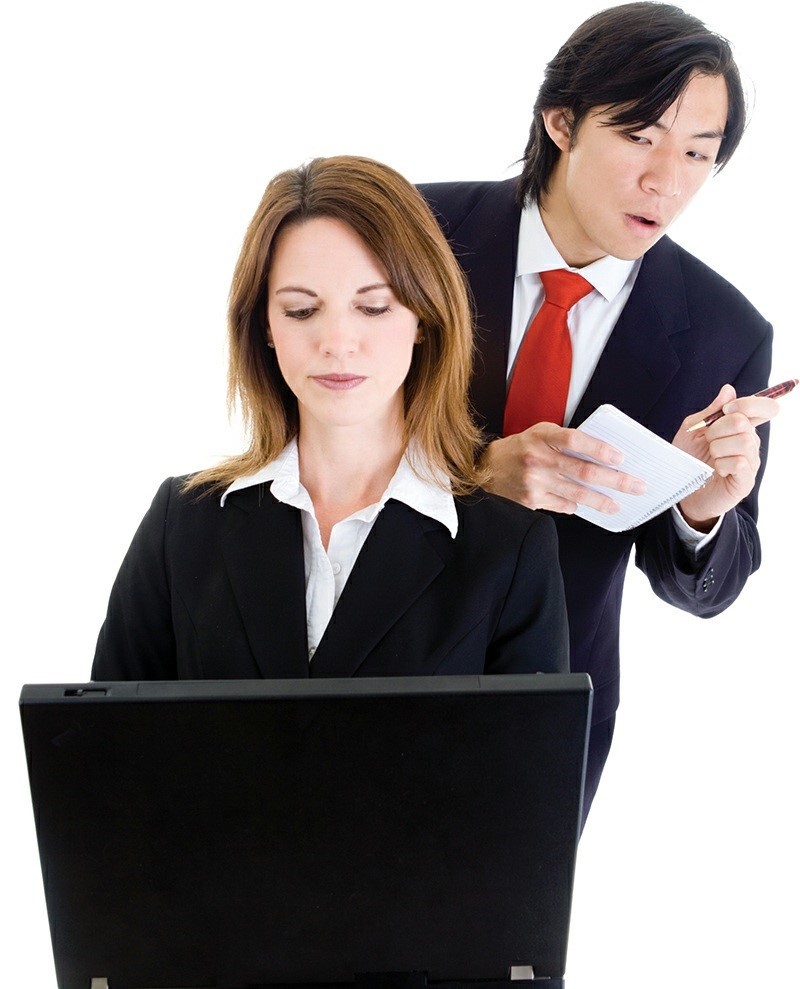 |